
- Edge Computing
- Clea
- Cyber Security
Die CRA-Frist rückt näher: Die Software-Infrastruktur zukunftssicher machen, um Compliance zu gewährleisten
Für Hersteller von Embedded-Geräten, die globale Märkte anvisieren, hat der EU Cyber Resilience Act (CRA) die Cybersicherheit grundlegend von einem Nachgedanken zu einem zentralen Architekturthema gemacht. Da die vollständige Durchsetzung des CRA 2027 beginnt, müssen Systemdesigner verstehen, wie sich heutige Hardware- und Softwareentscheidungen auf die langfristige Compliance und den Marktzugang auswirken. Dieser Artikel behandelt die kommende regulatorische Landschaft und Strategien zur Erfüllung ihrer Anforderungen.
Der Cyber Resilience Act (CRA) der Europäischen Union (EU) ist eine epochale Verordnung für alle Produkte mit digitalen Elementen. Da die vollständige Einführung für den 11. Dezember 2027 vorgesehen ist und weitere verbindliche Anforderungen sogar noch früher greifen, ist es für Engineering-Teams und Produktmanager unerlässlich, die Gesetzgebung zu verstehen. Schließlich tragen die Hersteller die Hauptverantwortung dafür, dass alle Geräte vor der Markteinführung konform sind.
Neben der vollen Haftung bei Cybersicherheitsvorfällen sind die Sanktionen bei Nichtkonformität empfindlich:
- Geldbußen von bis zu 15 Millionen € oder 2,5 % des weltweiten Jahresumsatzes, wobei nicht konforme Produkte verboten, vom Markt genommen oder aus den EU-Märkten zurückgerufen werden.
- Verlust der CE-Kennzeichnung, sodass Produkte in der EU nicht mehr legal verkauft werden dürfen.
- Möglicher automatischer Ausschluss von Ausschreibungen und Partnerschaften, da viele Ausschreibungen (RFPs) CRA-konforme Lösungen verlangen.
Hersteller, bei denen Verstöße festgestellt werden, riskieren zudem den Verlust von Marktglaubwürdigkeit und Vertrauen, da Kunden aus kritischen Sektoren (etwa aus Behörden, Finanzwesen und Industrie) Produkte ohne umfassende Sicherheitsgarantien meiden.
Angesichts dieser Risiken müssen Systemdesigner die Sicherheitsfolgen zentraler Hardware- und Softwareentscheidungen nun von Beginn des Designprozesses an berücksichtigen, da beide die langfristige Compliance und damit den Marktzugang beeinflussen. Dieser Artikel definiert zunächst die wichtigsten Sicherheitsverpflichtungen eines Herstellers nach dem CRA und stellt dann Over-the-Air-Updates (OTA) als wirkungsvolle Strategie zur Wahrung der langfristigen Compliance heraus. Anschließend skizziert er ein robustes Software-Framework, um diese Updates sicher auszuliefern, und liefert ein Beispiel für eine kommerzielle Standardlösung (COTS), die diesen Prinzipien entspricht.
Sicherheitsverpflichtungen nach dem CRA
Von Verbrauchergeräten bis zu verteilten Infrastrukturkomponenten leiden moderne Edge-Systeme unter einer wachsenden Zahl von Sicherheitslücken. Veraltete Firmware und unsichere Kommunikationsprotokolle können zu Datenschutzverletzungen und unbefugtem Zugriff führen, die die Integrität der Geräte gefährden. Entsprechend schreibt der CRA mehrere Maßnahmen vor, um die Angriffsfläche minimal zu halten:
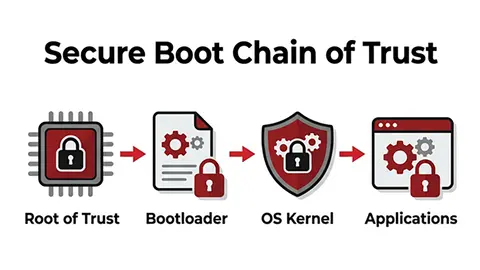
Erstens müssen Hersteller Geräte vor unbefugter Manipulation schützen und die Integrität der Software ab dem ersten Start sicherstellen. Der CRA legt zwar kein konkretes Framework dafür fest, doch Secure Boot in Kombination mit einer Root of Trust (RoT) ist eine grundlegende Basis, um diese Anforderung zu erfüllen.
Secure Boot nutzt Kryptografie, um sicherzustellen, dass nur authentische, verifizierte Software auf dem Gerät läuft. Diese RoT bildet das erste Glied einer Chain of Trust, die jede Phase des Bootvorgangs authentifiziert, um die Geräteintegrität zu gewährleisten, wie in Abbildung 1 dargestellt. Wird zum Beispiel ein Hash einer Softwarekomponente mit einem privaten Schlüssel verschlüsselt, der nicht zu den öffentlichen Schlüsseln in der RoT passt, sei es durch Manipulation oder Beschädigung, wird der Bootvorgang entweder gestoppt oder höhere Systemfunktionen (etwa der Netzwerkzugriff) werden eingeschränkt, um die Ausbreitung potenzieller Malware oder Botnets zu verhindern.
Hersteller müssen die Integrität durch kontinuierliches Schwachstellenmanagement und zeitnahe Sicherheitsupdates über den gesamten Produkt-Lebenszyklus sicherstellen. Der CRA schreibt einen Support-Zeitraum von mindestens 5 Jahren vor, oder die erwartete Lebensdauer des Produkts, falls diese kürzer ist, und verlangt, dass Hersteller bei der Markteinführung ein festgelegtes Support-Ende angeben.
Wird eine aktiv ausgenutzte Schwachstelle entdeckt, müssen Hersteller sie ihrem nationalen Computer Security Incident Response Team (CSIRT) und der Agentur der Europäischen Union für Cybersicherheit (European Network and Information Security Agency, ENISA) melden. Diese Meldepflicht tritt am 11. September 2026 in Kraft, mit den folgenden Fristen:
- 24 Stunden: Frühwarnmeldungen müssen an die ENISA und das nationale CSIRT gesendet werden.
- 72 Stunden: Eine formelle Schwachstellenmeldung muss erstellt werden, die den Exploit und seine Auswirkungen auf ein System beschreibt.
- 14 Tage: Ein Abschlussbericht muss eingereicht werden, sobald ein Sicherheitspatch verfügbar ist.
Selbstverständlich erfordert kontinuierliches Schwachstellenmanagement ein gewisses Maß an Bedrohungsüberwachung in Echtzeit. Öffentliche Frameworks wie das System Common Vulnerabilities and Exposures (CVE) können Herstellern helfen, neue Bedrohungen in Softwarekomponenten von Drittanbietern zu erkennen und zu beheben, noch bevor sie in den eigenen Geräten aktiv ausgenutzt werden.
Dazu schreibt der CRA zudem vor, dass Hersteller für jedes Update eine technische Dokumentation führen. Insbesondere muss eine Software Bill of Materials (SBOM) in einem maschinenlesbaren Format wie CycloneDX oder SPDX bereitgestellt werden, die mindestens alle Abhängigkeiten der obersten Ebene abdeckt. Dieses Format ermöglicht es automatisierten Tools, jeden Software-Build gegen CVE-Datenbanken zu prüfen, um neue Schwachstellen zu erkennen, sobald sie gemeldet werden. DevSecOps-Teams können dann Patches ausliefern, die hauseigene Probleme beheben, ohne Software von Drittanbietern einzuführen.
Zusätzlich zu SBOMs erfordert die CRA-Konformität eine umfangreiche Dokumentation, die eine übergeordnete Sicherheitsrisikobewertung, Systemarchitekturdiagramme mit einer Beschreibung des Entwicklungsprozesses und Beschreibungen des Verfahrens zum Umgang mit Schwachstellen umfasst (siehe Abbildung 2). Mit diesen Unterlagen wird geprüft, ob das System im Sinne der CRA-Vorgaben secure-by-design ist. Die protokollierte Dokumentation muss über den gesamten Lebenszyklus eines Geräts aufbewahrt und Prüfern, Marktüberwachungsbehörden und notifizierten Stellen 10 Jahre nach der Markteinführung zur Verfügung gestellt werden, oder für die Dauer eines längeren Support-Zeitraums.
Schließlich berechtigt eine förmliche Konformitätserklärung (DoC) Hersteller, die CE-Kennzeichnung für den Zugang zum EU-Markt zu verwenden. Das DoC-Dokument enthält unter anderem Name und Anschrift des Herstellers, eine eindeutige Kennzeichnung des Produkts sowie Verweise auf die konkreten Normen und technischen Spezifikationen, mit denen die Konformität nachgewiesen wird. Für bestimmte digitale Produkte, die unter die CRA-Kategorien „Important Class I“, „Important Class II“ und „Critical“ fallen, müssen außerdem Angaben zu einer unabhängigen Prüfstelle enthalten sein, die die Konformität verifiziert. Zu solchen Geräten gehören industrielle Steuerungssysteme, IoT-Gateways und Software für privilegierten Zugriff, bei denen Verstöße größere Schäden an der Infrastruktur verursachen können.
Mit der Unterzeichnung einer DoC übernehmen Hersteller die volle Verantwortung für die CRA-Konformität. Angesichts der Tiefe dieser Verpflichtungen sind OTA-Updates der wirksamste Weg, Patches schnell auszuliefern und die Integrität vernetzter Geräte zu wahren. Kontinuierliche OTA-Updates erfordern jedoch eine anspruchsvolle Softwarearchitektur, die gezielt auf CRA-konforme Updates ausgelegt ist.
Software-Infrastruktur für regelmäßige OTA-Sicherheitspatches entwerfen
Unter dem CRA stehen DevSecOps-Teams unter enormem Zeitdruck, wenn sie Sicherheitsprobleme nach der Entdeckung lokalisieren, charakterisieren und beheben. Um das Sicherheitsmanagement zu erleichtern, profitieren Embedded-Geräte von folgenden Architekturanpassungen:
- Integrierte Telemetrieberichte: Durch das Sammeln von Gerätezustandsdaten und deren Übermittlung an eine Cloud-Plattform können Hersteller Fehler oder Exploits über vernetzte Geräte hinweg schnell entdecken. Telemetrieberichte ermöglichen es Teams außerdem, die Wirksamkeit neuer Patches in begrenzten Praxistests zu überprüfen, bevor sie auf die gesamte Flotte ausgerollt werden.
- Hochgradig modulare, containerisierte Softwarearchitektur: Die Isolierung von Bedrohungen unterstützt eine kleinere Angriffsfläche, falls ein Gerät kompromittiert wird. Containerisierung verhindert beispielsweise, dass ein Angriff auf die Benutzeroberfläche Zugriff auf den Kerncode des Betriebssystems (OS) erhält. Sie erlaubt es außerdem, einzelne Softwarekomponenten weiter laufen zu lassen, während andere aktualisiert werden, und verringert so die betrieblichen Ausfallzeiten. Ebenso beschleunigt modulare Software das Auffinden von Schwachstellen und senkt den OTA-Datenbedarf und damit die Kosten im Vergleich zu monolithischen Code-Updates.
- Rollback-Mechanismen: OTA-Unterbrechungen und Störungen können verhindern, dass Patches korrekt installiert werden, was zum „Bricking“ führen kann. Rollback-Mechanismen stellen sicher, dass ein Gerät bei einem fehlgeschlagenen Update stets in einen funktionsfähigen Zustand zurückkehren kann. So können Hersteller die CRA-Verpflichtung erfüllen und die Geräteintegrität wahren.
Verständlicherweise erfordern sichere OTA-Updates Ende-zu-Ende-verschlüsselte Tunnel, damit Patches während der Übertragung nicht kompromittiert werden können und nur signierte und verifizierte Firmware auf einem Gerät läuft. Um die Dokumentationsanforderungen für jeden ausgegebenen Patch zu erfüllen, profitieren Hersteller von Software-Entwicklungs-Frameworks, die die automatisierte SBOM-Erstellung und Protokollierung bieten.
Die Umsetzung CRA-konformer Frameworks kann Entwickler, die Software von Grund auf neu bauen, stark belasten, zumal die regulatorischen Fristen rasch näher rücken. Glücklicherweise können COTS-Lösungen Teams helfen, die Compliance-Anforderungen rechtzeitig zu erfüllen.
COTS-Software-Frameworks für die CRA-Konformität nutzen
COTS-Software-Frameworks bieten mehrere Vorteile, die für den CRA besonders relevant sind. Der erste ist eine beschleunigte Entwicklung zur Verkürzung der Time-to-Market. Auch wenn die rechtliche Verantwortung für die Compliance bei den Herstellern liegt, können bewährte Lösungen von Drittanbietern außerdem die Gefahr verringern, regulatorische blinde Flecken zu übersehen. Zudem können Hersteller in der Zusammenarbeit mit kommerziellen Partnern zusätzlichen Langzeit-Support für ihre Software-Infrastruktur erhalten, was die Entwickler weiter entlasten kann.
Ein Beispiel für eine solche Lösung ist Clea OS von SECO, eine anpassbare Softwarearchitektur, die für industrietaugliche, sichere Systeme entwickelt wurde und viele Funktionen bietet, die die CRA-Compliance erleichtern. Auf Basis des Open-Source-Projekts Yocto Project bietet Clea OS Reproduzierbarkeit und Rückverfolgbarkeit für CRA-Audits, mit automatisierter SBOM-Erstellung zur Unterstützung der vorgeschriebenen Dokumentationsarbeit.
Im Gegensatz zu vielen geschlossenen Betriebssystemen ist Clea OS als schlanke, kontrollierte Linux-Betriebssystembasis konzipiert, die unnötige Komponenten minimiert, um die Angriffsfläche zu verkleinern und die allgemeine Sicherheit und Resilienz zu verbessern. Die Containerisierung erfolgt mit Docker, um Bedrohungen zu isolieren und den 24/7-Betrieb während des Patchings zu ermöglichen. Unterstützt wird dies zusätzlich durch A/B-Partitionierung, die sicherstellt, dass stets ein funktionsfähiges Firmware-Image auf dem Gerät vorhanden ist, sowie durch das Rollback der aktiven Firmware, falls ein Update fehlschlägt.
Darüber hinaus unterstützt Clea OS Secure Boot, digital signierte OTA-Updates, kontinuierliches Echtzeit-Monitoring von Geräten in Kombination mit dem erweiterten Clea Ökosystem von SECO (wie in Abbildung 3 dargestellt) sowie ein Cyber Security Package. Damit können Hersteller Möglichkeiten zur Bedrohungserkennung und zum Patching maximal nutzen. Diese Unterstützung erleichtert die Erfüllung der langen Support-Anforderungen des CRA und adressiert direkt zentrale Anforderungen wie sichere Update-Mechanismen, kontinuierliches Schwachstellenmanagement und Systemintegrität.
Die Existenz von COTS-Lösungen wie Clea OS von SECO beweist, dass die CRA-Konformität nicht so herausfordernd sein muss, wie es zunächst scheint. Wenn Entwicklungsteams auf fertige Software-Frameworks setzen, die ein hohes Maß an Anpassung ermöglichen, können Hersteller den Übergang in eine neue Cybersicherheitslandschaft erleichtern und zugleich differenzierte Produkte auf den Markt bringen.



Abonnieren Sie den SECO Newsletter.
Melden Sie sich mit Ihrer E-Mail-Adresse auf seco.com an.