
- Edge Computing
- Clea
- Cyber Security
La scadenza del CRA si avvicina: rendere a prova di futuro l’infrastruttura software per garantire la conformità
Per i produttori di dispositivi embedded che puntano ai mercati globali, il Cyber Resilience Act (CRA) dell’UE ha cambiato radicalmente la cybersicurezza, da ripensamento a questione architetturale centrale. Con la piena applicazione del CRA a partire dal 2027, i progettisti di sistemi devono capire come le scelte hardware e software di oggi influiranno sulla conformità e sull’accesso al mercato nel lungo periodo. Questo articolo illustra il futuro quadro normativo e le strategie per soddisfarne i requisiti.
Il Cyber Resilience Act (CRA) dell’Unione Europea (UE) segna una regolamentazione destinata a fare epoca per tutti i prodotti che contengono elementi digitali. Con l’applicazione piena prevista per l’11 dicembre 2027, e altri requisiti obbligatori in arrivo ancora prima, è essenziale che i team di ingegneria e i product manager comprendano la normativa. Dopotutto, spetta in primo luogo ai produttori garantire che tutti i dispositivi siano conformi prima dell’immissione sul mercato.
Oltre alla piena responsabilità in caso di incidenti di cybersicurezza, le sanzioni per la non conformità sono severe:
- Multe fino a 15 milioni di euro o al 2,5% del fatturato annuo globale, con divieto, ritiro o richiamo dei prodotti non conformi dai mercati dell’UE.
- Perdita della marcatura CE, il che significa che i prodotti non possono essere venduti legalmente nell’UE.
- Possibile esclusione automatica da gare e partnership, poiché molte richieste di offerta (RFP) richiedono soluzioni conformi al CRA.
Inoltre i produttori risultati non conformi rischiano di perdere credibilità e fiducia sul mercato, poiché i clienti dei settori critici (come quelli di applicazioni governative, finanziarie e industriali) evitano prodotti privi di garanzie di sicurezza complete.
Visti questi rischi, i progettisti di sistemi devono ora considerare le implicazioni di sicurezza delle scelte hardware e software chiave fin dall’inizio del processo di progettazione, poiché entrambe incideranno sulla conformità nel lungo periodo e quindi sull’accesso al mercato. Questo articolo definirà i principali impegni di sicurezza di un produttore ai sensi del CRA, prima di mettere in evidenza gli aggiornamenti over-the-air (OTA) come strategia efficace per mantenere la conformità a lungo termine. Illustrerà poi un framework software solido per fornire questi aggiornamenti in modo sicuro e proporrà un esempio di soluzione commerciale standard (COTS) in linea con questi principi.
Impegni di sicurezza ai sensi del CRA
Dai dispositivi di consumo ai componenti di infrastrutture distribuite, i moderni sistemi edge soffrono di un numero crescente di vulnerabilità di sicurezza. Firmware obsoleti e protocolli di comunicazione non sicuri possono portare a violazioni dei dati e ad accessi non autorizzati che compromettono l’integrità dei dispositivi. Di conseguenza, il CRA impone diverse misure per mantenere al minimo la superficie d’attacco:
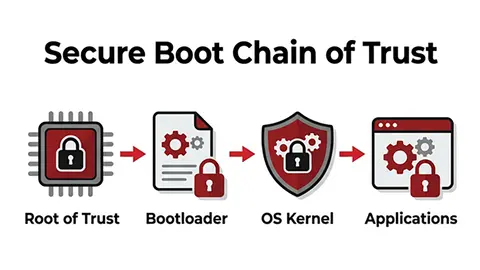
In primo luogo, i produttori devono proteggere i dispositivi da manomissioni non autorizzate e garantire l’integrità del software fin dal primo avvio. Sebbene il CRA non definisca un framework specifico per raggiungere questo obiettivo, il secure boot, in combinazione con una root-of-trust (RoT), rappresenta una base fondamentale per soddisfare questo requisito.
Il secure boot utilizza la crittografia per garantire che sul dispositivo giri solo software autentico e verificato. Questa RoT costituisce il primo anello di una catena di fiducia che autentica ogni fase del processo di avvio per garantire l’integrità del dispositivo, come mostrato nella Figura 1. Se, ad esempio, l’hash di un componente software è cifrato con una chiave privata che non corrisponde alle chiavi pubbliche nella RoT, per manomissione o corruzione, il processo di avvio si interromperà oppure limiterà le capacità più elevate del sistema (come l’accesso alla rete) per impedire la diffusione di potenziali malware o botnet.
I produttori devono garantire l’integrità attraverso una gestione continua delle vulnerabilità e aggiornamenti di sicurezza tempestivi per tutto il ciclo di vita del prodotto. Il CRA definisce un periodo di supporto obbligatorio di almeno 5 anni, o la vita attesa del prodotto se più breve, e richiede che i produttori indichino una data di fine supporto specifica al momento dell’immissione sul mercato.
Quando viene scoperta una vulnerabilità sfruttata attivamente, i produttori devono segnalarla al proprio Computer Security Incident Response Team (CSIRT) nazionale e all’Agenzia europea per la sicurezza delle reti e dell’informazione (ENISA), l’agenzia UE per la cybersicurezza. Questo obbligo di segnalazione entra in vigore l’11 settembre 2026, con i seguenti requisiti temporali:
- 24 ore: i rapporti di preallarme devono essere inviati a ENISA e al CSIRT nazionale.
- 72 ore: deve essere prodotta una notifica formale della vulnerabilità che descriva in dettaglio l’exploit e come incide su un sistema.
- 14 giorni: deve essere presentato un rapporto finale una volta disponibile una patch di sicurezza.
Naturalmente la gestione continua delle vulnerabilità richiede un certo livello di monitoraggio delle minacce in tempo reale. Framework pubblici come il sistema Common Vulnerabilities and Exposures (CVE) possono aiutare i produttori a individuare e correggere nuove minacce nei componenti software di terze parti, anche prima che vengano sfruttate attivamente nei loro dispositivi.
A supporto di quanto sopra, il CRA impone inoltre ai produttori di mantenere la documentazione tecnica per ogni aggiornamento. In particolare, deve essere fornita una distinta base del software (SBOM) in un formato leggibile da una macchina, come CycloneDX o SPDX, che copra almeno tutte le dipendenze di primo livello. Questo formato consente a strumenti automatizzati di analizzare ogni build del software rispetto ai database CVE per individuare nuove vulnerabilità non appena vengono segnalate. I team DevSecOps possono quindi rilasciare patch che risolvono i problemi interni senza introdurre software di terze parti.
Oltre alle SBOM, la conformità al CRA richiede un’ampia documentazione che comprende una valutazione generale dei rischi di sicurezza, diagrammi dell’architettura di sistema con una descrizione del processo di sviluppo e descrizioni del processo di gestione delle vulnerabilità (vedi Figura 2). Servono a verificare che il sistema sia secure-by-design nel rispetto delle linee guida del CRA. La documentazione registrata deve essere conservata per tutto il ciclo di vita di un dispositivo e resa disponibile ad auditor, autorità di vigilanza e organismi notificati per 10 anni dall’immissione sul mercato, o per la durata di un periodo di supporto più lungo.
Infine, una dichiarazione di conformità formale (DoC) consente ai produttori di usare la marcatura CE per accedere al mercato UE. Il documento DoC contiene dettagli tra cui nome e indirizzo del produttore, un’identificazione univoca del prodotto e riferimenti alle norme e alle specifiche tecniche usate per dimostrare la conformità. Per alcuni prodotti digitali che rientrano nelle categorie “Important Class I”, “Important Class II” e “Critical” del CRA, devono essere indicati anche i dati di un auditor terzo che verifichi la conformità. Tali dispositivi comprendono sistemi di controllo industriale, gateway IoT e software per l’accesso privilegiato, in cui le violazioni possono causare danni più ampi all’infrastruttura.
Firmando una DoC, i produttori si assumono la piena responsabilità della conformità al CRA. Data la portata di questi impegni, gli aggiornamenti OTA offrono il modo più efficace per distribuire rapidamente le patch e mantenere l’integrità dei dispositivi connessi. Gli aggiornamenti OTA continui, tuttavia, richiedono un’architettura software sofisticata pensata specificamente per aggiornamenti allineati al CRA.
Progettare l’infrastruttura software per patch di sicurezza OTA regolari
Ai sensi del CRA, i team DevSecOps sono sottoposti a un’enorme pressione di tempo per individuare, caratterizzare e risolvere i problemi di sicurezza dopo la scoperta. Per semplificare la gestione della sicurezza, i dispositivi embedded traggono vantaggio dai seguenti adeguamenti architetturali:
- Reportistica di telemetria integrata: raccogliendo i dati sullo stato dei dispositivi e inviandoli a una piattaforma cloud, i produttori possono individuare rapidamente bug o exploit nei dispositivi connessi. La reportistica di telemetria permette inoltre ai team di verificare l’efficacia delle nuove patch in prove reali limitate prima del rollout su tutta la flotta.
- Architettura software altamente modulare e containerizzata: l’isolamento delle minacce supporta una superficie d’attacco ridotta se un dispositivo viene compromesso. Ad esempio, la containerizzazione impedisce che un attacco all’interfaccia utente raggiunga il codice del sistema operativo (OS) di base. Consente inoltre ai singoli componenti software di continuare a funzionare mentre altri vengono aggiornati, riducendo i tempi di fermo operativo. Allo stesso modo, il software modulare accelera l’individuazione delle vulnerabilità e riduce i requisiti di dati OTA, e quindi i costi, rispetto agli aggiornamenti di codice monolitico.
- Meccanismi di rollback: interruzioni e anomalie dell’OTA possono impedire l’installazione corretta delle patch, con il rischio di bricking. I meccanismi di rollback garantiscono che un dispositivo possa sempre tornare a uno stato di funzionamento se un aggiornamento fallisce, consentendo ai produttori di rispettare l’impegno del CRA e di mantenere l’integrità del dispositivo.
È comprensibile che gli aggiornamenti OTA sicuri richiedano tunnel cifrati end-to-end per garantire che le patch non possano essere compromesse durante la trasmissione e che sul dispositivo possa girare solo firmware firmato e verificato. Per soddisfare i requisiti di documentazione di ogni patch rilasciata, i produttori traggono vantaggio da framework di sviluppo software che offrono generazione e registrazione automatizzate della SBOM.
Tuttavia, implementare framework allineati al CRA può gravare molto sugli sviluppatori che costruiscono il software da zero, soprattutto con scadenze normative sempre più vicine. Fortunatamente le soluzioni COTS possono aiutare i team a rispettare per tempo i requisiti di conformità.
Sfruttare i framework software COTS per l’allineamento al CRA
I framework software COTS offrono diversi vantaggi particolarmente rilevanti per il CRA. Il primo è lo sviluppo accelerato, che riduce il time-to-market. Analogamente, anche se la responsabilità legale della conformità ricade sui produttori, soluzioni di terze parti collaudate possono ridurre la probabilità di incorrere in punti ciechi normativi. Inoltre, collaborando con partner commerciali, i produttori possono ottenere un supporto a lungo termine aggiuntivo per la propria infrastruttura software, che può alleggerire ulteriormente il carico sugli sviluppatori.
Un esempio di soluzione di questo tipo è Clea OS di SECO, un’architettura software personalizzabile progettata per sistemi sicuri di grado industriale, che presenta molte funzionalità che facilitano la conformità al CRA. Basato sul Progetto Yocto open source, Clea OS offre riproducibilità e tracciabilità per gli audit CRA, con funzionalità di generazione automatica della SBOM a supporto degli obblighi documentali.
A differenza di molti sistemi operativi chiusi, Clea OS è progettato come base Linux snella e controllata, che riduce al minimo i componenti non necessari per ridurre la superficie d’attacco e migliorare sicurezza e resilienza complessive. La containerizzazione è facilitata da Docker per isolare le minacce e consentire il funzionamento 24/7 durante l’applicazione delle patch. Ciò è supportato inoltre dal partizionamento A/B, che garantisce la presenza sul dispositivo di un’immagine firmware funzionante, e dal rollback del firmware attivo in caso di fallimento di un aggiornamento.
Inoltre Clea OS supporta secure boot, aggiornamenti OTA firmati digitalmente, monitoraggio continuo dei dispositivi in tempo reale in combinazione con il più ampio ecosistema Clea di SECO (come illustrato nella Figura 3) e un Cyber Security Package. Consentendo ai produttori di massimizzare le opportunità di rilevamento delle minacce e di applicazione delle patch, questo supporto agevola i requisiti di lunga durata del supporto previsti dal CRA, rispondendo direttamente a requisiti chiave come i meccanismi di aggiornamento sicuri, la gestione continua delle vulnerabilità e l’integrità del sistema.
L’esistenza di soluzioni COTS tra cui Clea OS di SECO dimostra che la conformità al CRA non deve essere così difficile come sembra a prima vista. Incoraggiando i team di sviluppo a usare framework software già pronti che consentono un alto livello di personalizzazione, i produttori possono facilitare la transizione verso un nuovo panorama della cybersicurezza e portare sul mercato prodotti differenziati.



Ricevi la newsletter di SECO.
Iscriviti con il tuo indirizzo email su seco.com.