
- Edge Computing
- Industries
- Clea
- Cyber Security
Pourquoi la sécurité doit être le fondement de toute solution Edge-to-Cloud
Dans cet entretien sur la cybersécurité, Francesco Vaiani, Senior Product Manager chez SECO, s’entretient avec Marco Sogli, Head of Global Software chez SECO, sur la manière dont les réglementations récentes et les bonnes pratiques transforment la conception et le cycle de vie des systèmes embarqués industriels.
Avant de commencer, pouvez-vous présenter brièvement la cybersécurité dans les systèmes industriels embarqués Edge-to-Cloud ?
Jusqu’à récemment, la cybersécurité des systèmes industriels embarqués consistait surtout à protéger l’infrastructure informatique et à suivre des bonnes pratiques très élémentaires. Peu d’entreprises traitaient les enjeux de cybersécurité avec un processus structuré et une gestion du cycle de vie. Aujourd’hui, avec l’accélération de l’application des exigences de cybersécurité, c’est devenu un prérequis pour simplement rester dans la course. Le défi n’est pas anodin, car les appareils embarqués fonctionnent généralement dans des environnements non protégés, se connectent à des services cloud et exigent un cycle de vie sécurisé à chaque étape, de la conception et du provisionnement jusqu’aux mises à jour et à la mise hors service.
Pourquoi la cybersécurité est-elle devenue un point si central pour le secteur de l’embarqué industriel ?
Les appareils industriels sont de plus en plus connectés. La connectivité permet d’extraire des données, de gérer les appareils à distance et de réduire les coûts d’exploitation et de maintenance. En même temps, elle constitue une porte d’entrée pour les cyberattaques. Les appareils embarqués pourraient devenir un point de défaillance unique pour une ligne de production ou une infrastructure critique. Les mesures d’application récentes, comme les extensions 18031 de la RED et le futur CRA, exigent une approche structurée.
Pouvez-vous expliquer concrètement ce que signifient le Cyber Resilience Act (CRA) et la nouvelle directive sur les équipements radioélectriques (RED) pour les fabricants d’appareils Edge ?
Je commencerai par la RED, qui est une exigence en Europe pour les appareils dotés d’une connectivité radio. Avec les actes délégués étendus, la norme 18031, elle impose aux appareils connectés de garantir la protection du réseau, de sauvegarder les données des utilisateurs et de suivre les bonnes pratiques pour assurer la sécurité d’un système. Le CRA impose aux fabricants d’intégrer les exigences de cybersécurité tout au long du cycle de vie du produit, des processus de développement sécurisés à une documentation de sécurité claire, en passant par la gestion des vulnérabilités et les mises à jour logicielles. Cela se traduit par une nouvelle approche de la conception des produits : la sécurité est aujourd’hui une exigence produit comme toute autre caractéristique de qualité.
Quelles sont les principales exigences qu’une entreprise doit remplir pour être conforme à ces directives ?
Des entreprises comme SECO doivent désormais mettre à jour leurs produits logiciels non seulement sur le plan des livrables, mais aussi sur celui des processus. Le processus de développement logiciel doit inclure la revue de code, la modélisation des menaces et les tests de vulnérabilité. Il est également essentiel de mettre en place un mécanisme de mise à jour sécurisé, qui garantisse que le produit reste sûr après une mise à jour et que celle-ci est légitime quant à son origine. Le support logiciel à long terme est une autre exigence clé, de même que les activités de conformité qui fournissent des preuves et des dossiers de documentation attestant que le processus de développement comme le produit logiciel satisfont à toutes les exigences nécessaires. Un point essentiel est de considérer la gestion de la cybersécurité comme une partie du parcours de l’équipe de développement, et d’automatiser autant que possible les processus de détection, d’intégration et de divulgation.
Comment la conception matérielle et logicielle d’un produit embarqué industriel change-t-elle pour respecter le CRA et la RED ?
L’intégration d’éléments sécurisés, comme le NXP Secure Element ou le TPM pour le stockage sécurisé des clés, ainsi que de bonnes pratiques comme le démarrage sécurisé et la racine de confiance matérielle, sont des fonctions indispensables à prendre en compte dans le choix du silicium au moment de concevoir un nouveau matériel.
Quelles sont les principales menaces de sécurité que l’on observe aujourd’hui dans les environnements Edge-to-Cloud ?
L’accès non autorisé à l’appareil ou à l’infrastructure cloud est aujourd’hui un point critique. La manipulation physique de l’appareil en est un autre, en particulier sur les marchés qui traitent des informations sensibles ou des infrastructures critiques. Il est aussi crucial d’assurer la résilience face aux attaques par déni de service et de limiter les attaques de l’homme du milieu en protégeant tous les canaux de communication.
Qu’entend-on par sécurité matérielle et comment peut-elle être mise en œuvre dans les appareils industriels ?
En commençant par le matériel, le TPM ou le Secure Element sont essentiels, tout comme une racine de confiance matérielle (Root of Trust) pour le Secure Boot jusqu’au niveau de l’application. Des fonctionnalités comme le Measured Boot et le chiffrement de disque sont aujourd’hui des exigences très courantes pour les applications industrielles.
Comment fonctionne le provisionnement sécurisé des clés et pourquoi est-il essentiel à la protection des appareils ?
C’est une phase clé, qui doit être réalisée dans un environnement protégé. Elle est essentielle car elle garantit l’identité de l’appareil lors de la communication avec la plateforme IoT.
Quelles mesures peut-on prendre pour garantir l’intégrité de la chaîne d’approvisionnement logicielle ?
Tout commence par la SBOM, qui offre une vue complète des composants, de leurs dépendances et des vulnérabilités connues. Il est important d’utiliser des builds signés et automatisés, en sécurisant le pipeline CI/CD pour la signature des artefacts.
Quels outils ou pratiques recommandez-vous pour mettre en place des défenses opérationnelles efficaces (surveillance, correctifs, mises à jour) ?
Pour mettre en place des défenses opérationnelles efficaces, notamment la surveillance, les correctifs et les mises à jour, il est important d’adopter un outil centralisé pour gérer les vulnérabilités tout au long du cycle de vie et de s’appuyer sur un mécanisme de mise à jour OTA robuste et standardisé. Des évaluations de cybersécurité et des tests d’intrusion réguliers doivent aussi être réalisés, soutenus par une politique de cybersécurité structurée qui prévoit la possibilité de ramener l’appareil à un état connu en cas de problème de correctif.
Comment garantir une sécurité de bout en bout, de l’appareil Edge jusqu’au cloud, dans une architecture industrielle ?
Notre Clea Framework garantit l’authentification mutuelle entre les appareils et la plateforme, ainsi que des canaux de communication sécurisés et chiffrés. Une gestion appropriée des identités et des accès, ainsi que des évaluations régulières des vulnérabilités, sont également essentielles.
Quelles sont les bonnes pratiques pour sécuriser des appareils installés dans des environnements industriels physiquement non protégés ?
Pour les environnements industriels non protégés, je recommande de mettre en place des mécanismes de détection d’intrusion physique capables de ramener le système à un état connu en cas de détection, ainsi qu’un mécanisme de démarrage sécurisé exigeant une authentification dès la première étape du processus de démarrage. Il est aussi important de désactiver les ports et interfaces inutilisés et de chiffrer le disque pour se protéger contre le vol de l’appareil. Tous ces aspects sont gérés par notre Clea Framework, qui offre une solution de bout en bout, de l’OS Edge, Clea OS, jusqu’à la plateforme IoT.
Pouvez-vous nous dire comment SECO aide ses clients à atteindre la conformité aux directives du CRA et à la certification RED pour leurs produits Edge ?
La RED avec les extensions 18031 ne peut pas s’appliquer au logiciel, mais uniquement au niveau du système. Nous avons mené une évaluation complète selon la norme 18031-1 auprès d’un organisme notifié, ce qui garantit que tout client travaillant avec notre pile logicielle peut réduire au minimum son time-to-market et ses risques en s’appuyant sur nos solutions logicielles et matérielles. Nous sommes également en cours de certification IEC 62443 4-1 ML3 et 4-2 SL2. Elle s’applique à l’échelle mondiale et constitue une réglementation de référence pour le marché de l’industrie et de l’automatisation. Nous estimons qu’aligner nos processus et nos produits sur la norme 18031 pour la RED et sur la 62443 pour les processus et les produits offre une base solide pour le futur CRA. En travaillant avec le Clea Framework, nous veillons à ce que nos clients puissent répondre aux exigences de cybersécurité actuelles et futures.
Quels défis avez-vous rencontrés lors de la mise en œuvre de ces mesures ?
Expliquer aux clients les nouvelles réglementations, leur impact et ce qu’elles impliquent en termes de processus. Nous espérons qu’ils trouveront une grande valeur dans notre offre de cybersécurité et dans notre Clea Framework, qui les aide à gérer cette complexité.
Y a-t-il des erreurs courantes que vous voyez souvent se répéter dans le secteur en matière de sécurité de l’embarqué ?
Oui, bien sûr. Certaines entreprises disent : « D’accord, nous nous en occuperons plus tard. » Éviter d’utiliser une plateforme pour gérer les mises à jour à distance, en continuant de s’appuyer sur des clés USB et une présence physique, retarde le processus de mise à jour et l’évaluation des risques qui devrait être menée pour prendre la décision la mieux informée.
Pour conclure, comment voyez-vous évoluer la sécurité des systèmes embarqués industriels dans les 3–5 prochaines années ?
La sécurité sera une exigence standard. Concevoir des appareils sécurisés dès l’origine réduira les coûts par rapport à la sécurisation a posteriori d’appareils existants. De plus, sur le plan des processus, chaque entreprise pourra évaluer les risques et prendre les bonnes décisions. Je m’attends aussi à ce que l’IA ait un impact dans ce domaine, à la fois en périphérie et dans l’évaluation des risques.
Quel message clé aimeriez-vous adresser à ceux qui développent ou intègrent aujourd’hui des systèmes embarqués Edge-to-Cloud ?
Quels que soient la géographie, le marché ou la réglementation en vigueur, nous devons considérer la sécurité comme le fondement de toute nouvelle conception, ainsi que la base de toute solution de bout en bout Edge-to-Cloud. Cela deviendra une exigence de fait, simplement pour rester dans le jeu. Avec le Clea Framework, nous pensons proposer une solution simple, multiplateforme et de bout en bout pour se conformer aux exigences de cybersécurité actuelles et futures susceptibles d’avoir un impact sur nos clients.
Cet entretien reflète l’engagement constant de SECO en faveur de la cybersécurité et de l’innovation Edge-to-Cloud. Découvrez comment le Clea Framework de SECO permet des solutions sécurisées, évolutives et conformes dans les écosystèmes IoT industriels. Contactez-nous pour savoir comment SECO peut accompagner votre prochain projet Edge sécurisé.
À lire aussi
Actualités, 10 novembre 2026
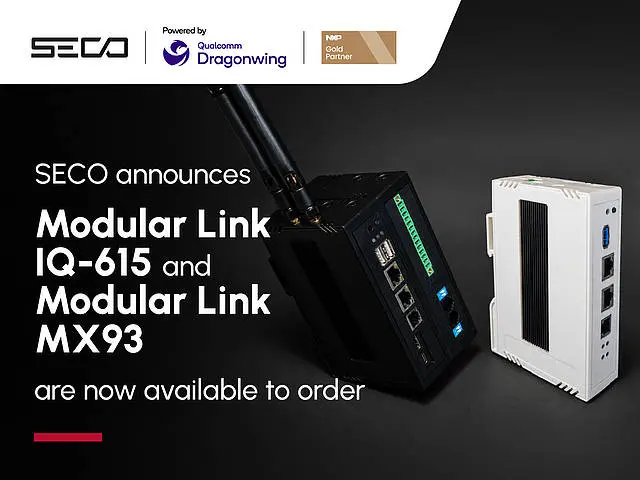
SECO annonce que Modular Link IQ-615 et Modular Link MX93 sont désormais disponibles à la commande
Lire
Actualités, 5 novembre 2026
SECO et Peridio s’associent pour accélérer la robotique et la Physical AI, du développement au déploiement sur Qualcomm® Dragonwing™
Lire
Blog
L’IA edge industrielle en 2027 : ce que les OEM doivent concevoir dès maintenant
Lire
Recevez la newsletter SECO.
Inscrivez-vous avec votre adresse e-mail sur seco.com.