
- Edge Computing
- Clea
- Cyber Security
L’échéance du CRA approche : pérenniser l’infrastructure logicielle pour garantir la conformité
Pour les fabricants d’appareils embarqués visant les marchés mondiaux, le Cyber Resilience Act (CRA) de l’UE a fondamentalement changé le statut de la cybersécurité, qui n’est plus une réflexion après coup mais une préoccupation architecturale centrale. Avec l’application complète du CRA à partir de 2027, les concepteurs de systèmes doivent comprendre comment leurs choix matériels et logiciels actuels influenceront la conformité à long terme et l’accès au marché. Cet article présente le paysage réglementaire à venir et les stratégies pour en satisfaire les exigences.
Le Cyber Resilience Act (CRA) de l’Union européenne (UE) marque une réglementation d’envergure historique pour tous les produits comportant des éléments numériques. Le déploiement réglementaire complet étant fixé au 11 décembre 2027, et d’autres exigences obligatoires arrivant encore plus tôt, il est essentiel que les équipes d’ingénierie et les chefs de produit comprennent cette législation. Après tout, les fabricants sont les premiers responsables de la conformité de tous les appareils avant leur mise sur le marché.
Outre une responsabilité pleine et entière en cas d’incident de cybersécurité, les sanctions en cas de non-conformité sont lourdes :
- Amendes pouvant atteindre 15 millions d’€ ou 2.5 % du chiffre d’affaires annuel mondial, avec interdiction, retrait ou rappel des produits non conformes sur les marchés de l’UE.
- Perte du marquage CE, ce qui signifie que les produits ne peuvent plus être légalement vendus dans l’UE.
- Possible exclusion automatique des appels d’offres et des partenariats, car de nombreuses demandes de propositions (RFP) exigent des solutions conformes au CRA.
En outre, les fabricants jugés non conformes risquent de perdre leur crédibilité et la confiance du marché, car les clients des secteurs critiques (administrations, finance, applications industrielles, par exemple) évitent les produits dépourvus de garanties de sécurité complètes.
Face à ces risques, les concepteurs de systèmes doivent désormais prendre en compte les implications de sécurité des principaux choix matériels et logiciels dès le début de la conception, car ils influenceront tous deux la conformité à long terme et donc l’accès au marché. Cet article définit les principaux engagements de sécurité d’un fabricant au titre du CRA, puis présente les mises à jour à distance (OTA) comme une stratégie efficace pour maintenir la conformité à long terme. Il décrit ensuite un framework logiciel robuste pour fournir ces mises à jour en toute sécurité et donne l’exemple d’une solution commerciale sur étagère (COTS) conforme à ces principes.
Les engagements de sécurité au titre du CRA
Des appareils grand public aux composants d’infrastructures distribuées, les systèmes edge modernes souffrent d’un nombre croissant de vulnérabilités de sécurité. Des firmwares obsolètes et des protocoles de communication non sécurisés peuvent entraîner des violations de données et des accès non autorisés qui compromettent l’intégrité des appareils. Le CRA impose donc plusieurs mesures pour maintenir une surface d’attaque minimale :
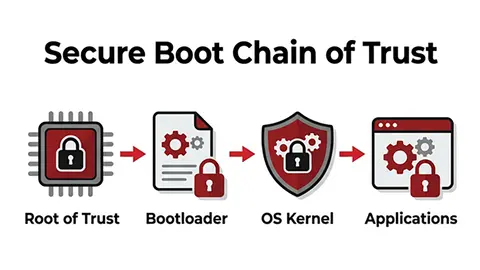
Premièrement, les fabricants doivent protéger les appareils contre toute altération non autorisée et garantir l’intégrité du logiciel dès le premier démarrage. Si le CRA ne définit pas de cadre précis pour y parvenir, le démarrage sécurisé (secure boot), associé à une racine de confiance (RoT), constitue une base fondamentale pour satisfaire cette exigence.
Le secure boot utilise la cryptographie pour garantir que seul un logiciel authentique et vérifié s’exécute sur l’appareil. Cette RoT constitue le premier maillon d’une chaîne de confiance qui authentifie chaque étape du processus de démarrage afin de garantir l’intégrité de l’appareil, comme illustré à la Figure 1. Si, par exemple, le hachage d’un composant logiciel est chiffré avec une clé privée qui ne correspond pas aux clés publiques de la RoT, que ce soit à cause d’une altération ou d’une corruption, le processus de démarrage s’arrête ou restreint les capacités supérieures du système (comme l’accès au réseau) afin d’empêcher la propagation d’éventuels logiciels malveillants ou botnets.
Les fabricants doivent garantir l’intégrité grâce à une gestion continue des vulnérabilités et à des mises à jour de sécurité en temps utile pendant tout le cycle de vie du produit. Le CRA impose une période de support d’au moins 5 ans, ou la durée de vie prévue du produit si elle est plus courte, et exige que les fabricants indiquent une date de fin de support précise lors de la mise sur le marché.
Lorsqu’une vulnérabilité activement exploitée est découverte, les fabricants doivent la signaler à leur équipe nationale de réponse aux incidents de sécurité informatique (CSIRT) et à l’Agence européenne chargée de la sécurité des réseaux et de l’information (ENISA), l’agence de l’UE pour la cybersécurité. Cette obligation de signalement entre en vigueur le 11 septembre 2026, avec les délais suivants :
- 24 heures : un rapport d’alerte précoce doit être envoyé à l’ENISA et au CSIRT national.
- 72 heures : une notification formelle de la vulnérabilité doit être établie, détaillant l’exploit et son impact sur un système.
- 14 jours : un rapport final doit être soumis dès qu’un correctif de sécurité est disponible.
Naturellement, la gestion continue des vulnérabilités nécessite un certain niveau de surveillance des menaces en temps réel. Des référentiels publics comme le système Common Vulnerabilities and Exposures (CVE) peuvent aider les fabricants à repérer et corriger les nouvelles menaces dans les composants logiciels tiers, avant même qu’elles ne soient activement exploitées dans leurs propres appareils.
Pour étayer ce qui précède, le CRA impose également aux fabricants de tenir une documentation technique pour chaque mise à jour. En particulier, une nomenclature logicielle (SBOM) doit être fournie dans un format lisible par machine, comme CycloneDX ou SPDX, couvrant au minimum toutes les dépendances de premier niveau. Ce format permet à des outils automatisés d’analyser chaque build logiciel par rapport aux bases de données CVE pour identifier les nouvelles vulnérabilités dès leur signalement. Les équipes DevSecOps peuvent alors livrer des correctifs qui résolvent les problèmes internes sans introduire de logiciel tiers.
Outre les SBOM, la conformité au CRA exige une documentation détaillée comprenant une évaluation globale des risques de sécurité, des schémas d’architecture du système accompagnés d’une description du processus de développement, ainsi que des descriptions du processus de traitement des vulnérabilités (voir la Figure 2). Ces documents servent à vérifier que le système est sécurisé dès la conception (secure-by-design) selon les lignes directrices du CRA. La documentation consignée doit être conservée pendant tout le cycle de vie d’un appareil et mise à la disposition des auditeurs, des autorités de surveillance et des organismes notifiés pendant 10 ans après la mise sur le marché, ou pendant la durée d’une période de support plus longue.
Enfin, une déclaration de conformité (DoC) formelle permet aux fabricants d’apposer le marquage CE pour accéder au marché de l’UE. Le document DoC contient notamment le nom et l’adresse du fabricant, une identification unique du produit et des références aux normes et spécifications techniques utilisées pour prouver la conformité. Pour certains produits numériques relevant des catégories « Important Class I », « Important Class II » et « Critical » du CRA, les coordonnées d’un auditeur tiers chargé de vérifier la conformité doivent aussi figurer. Ces appareils comprennent les systèmes de contrôle industriels, les passerelles IoT et les logiciels d’accès privilégié, dont les failles peuvent causer des dommages plus larges à l’infrastructure.
En signant une DoC, les fabricants assument l’entière responsabilité de la conformité au CRA. Compte tenu de l’ampleur de ces engagements, les mises à jour OTA constituent le moyen le plus efficace de livrer rapidement des correctifs et de préserver l’intégrité des appareils connectés. Des mises à jour OTA continues exigent toutefois une architecture logicielle sophistiquée, spécifiquement conçue pour des mises à jour conformes au CRA.
Concevoir l’infrastructure logicielle pour des correctifs de sécurité OTA réguliers
Avec le CRA, les équipes DevSecOps subissent une énorme pression de temps pour localiser, caractériser et résoudre les problèmes de sécurité après leur découverte. Pour faciliter la gestion de la sécurité, les appareils embarqués gagnent à adopter les ajustements architecturaux suivants :
- Remontée de télémétrie intégrée : en collectant les données d’état des appareils et en les renvoyant vers une plateforme cloud, les fabricants peuvent rapidement découvrir des bugs ou des exploits sur l’ensemble des appareils connectés. La télémétrie permet aussi aux équipes de vérifier l’efficacité de nouveaux correctifs lors d’essais limités en conditions réelles avant un déploiement sur toute la flotte.
- Architecture logicielle très modulaire et conteneurisée : l’isolation des menaces réduit la surface d’attaque si un appareil est compromis. Par exemple, la conteneurisation empêche le piratage d’une interface utilisateur d’accéder au code central du système d’exploitation (OS). Elle permet aussi à certains composants logiciels de continuer à fonctionner pendant que d’autres sont mis à jour, ce qui réduit les temps d’arrêt. De même, un logiciel modulaire accélère la localisation des vulnérabilités et réduit les besoins en données OTA, et donc les coûts, par rapport aux mises à jour d’un code monolithique.
- Mécanismes de rollback : les interruptions et dysfonctionnements OTA peuvent empêcher l’installation correcte des correctifs, avec un risque de « bricking ». Les mécanismes de rollback garantissent qu’un appareil peut toujours revenir à un état de fonctionnement normal si une mise à jour échoue, ce qui permet aux fabricants de respecter l’engagement du CRA et de préserver l’intégrité des appareils.
Logiquement, des mises à jour OTA sécurisées nécessitent des tunnels chiffrés de bout en bout, afin que les correctifs ne puissent pas être compromis pendant la transmission et que seul un firmware signé et vérifié puisse s’exécuter sur un appareil. Pour répondre aux exigences de documentation de chaque correctif publié, les fabricants gagnent à utiliser des frameworks de développement logiciel offrant la génération et la journalisation automatiques des SBOM.
Toutefois, mettre en œuvre des frameworks conformes au CRA peut représenter une lourde charge pour les développeurs qui construisent un logiciel de zéro, surtout avec des échéances réglementaires qui approchent rapidement. Heureusement, les solutions COTS peuvent aider les équipes à satisfaire les exigences de conformité dans les délais.
S’appuyer sur des frameworks logiciels COTS pour se conformer au CRA
Les frameworks logiciels COTS présentent plusieurs avantages particulièrement pertinents pour le CRA. Le premier est l’accélération du développement, qui réduit le time-to-market. De même, bien que la responsabilité juridique de la conformité incombe aux fabricants, des solutions tierces éprouvées peuvent aussi réduire le risque de rencontrer des angles morts réglementaires. En outre, en collaborant avec des partenaires commerciaux, les fabricants peuvent bénéficier d’un support à long terme supplémentaire pour leur infrastructure logicielle, ce qui peut encore alléger la charge des développeurs.
Un exemple de telle solution est Clea OS de SECO, une architecture logicielle personnalisable conçue pour des systèmes sécurisés de qualité industrielle, qui offre de nombreuses fonctionnalités facilitant la conformité au CRA. Basé sur le projet open source Yocto, Clea OS assure la reproductibilité et la traçabilité pour les audits CRA, avec des capacités de génération automatique de SBOM pour soutenir les efforts de documentation obligatoire.
Contrairement à de nombreux systèmes d’exploitation fermés, Clea OS est conçu comme une base Linux épurée et maîtrisée, qui réduit au minimum les composants superflus pour diminuer la surface d’attaque et améliorer la sécurité et la résilience globales. La conteneurisation, facilitée par Docker, isole les menaces et permet un fonctionnement 24/7 pendant l’application des correctifs. S’y ajoutent un partitionnement A/B, qui garantit la présence permanente d’une image de firmware fonctionnelle sur l’appareil, et le rollback du firmware actif en cas d’échec d’une mise à jour.
Par ailleurs, Clea OS prend en charge le secure boot, les mises à jour OTA signées numériquement, la surveillance continue des appareils en temps réel en combinaison avec l’écosystème Clea de SECO (comme illustré à la Figure 3) et un Cyber Security Package. En permettant aux fabricants de maximiser les possibilités de détection des menaces et d’application de correctifs, ce support facilite le respect des exigences du CRA en matière de longue durée de support et répond directement à des exigences clés comme les mécanismes de mise à jour sécurisés, la gestion continue des vulnérabilités et l’intégrité du système.
L’existence de solutions COTS comme Clea OS de SECO prouve que la conformité au CRA n’est pas forcément aussi difficile qu’il y paraît au premier abord. En encourageant les équipes de développement à utiliser des frameworks logiciels prêts à l’emploi qui permettent un haut niveau de personnalisation, les fabricants peuvent faciliter la transition vers un nouveau paysage de cybersécurité tout en commercialisant des produits différenciés.
À lire aussi
Actualités, 10 novembre 2026
SECO annonce que Modular Link IQ-615 et Modular Link MX93 sont désormais disponibles à la commande
Lire
Actualités, 5 novembre 2026
SECO et Peridio s’associent pour accélérer la robotique et la Physical AI, du développement au déploiement sur Qualcomm® Dragonwing™
Lire
Blog
L’IA edge industrielle en 2027 : ce que les OEM doivent concevoir dès maintenant
Lire
Recevez la newsletter SECO.
Inscrivez-vous avec votre adresse e-mail sur seco.com.