
Vorbereitung auf den EU Cyber Resilience Act (CRA)
Im heutigen digitalen Zeitalter stellt der Anstieg der Cyberkriminalität eine erhebliche Bedrohung sowohl für Einzelne als auch für Gesellschaften dar. Die Europäische Union hat den dringenden Handlungsbedarf erkannt und den Cyber Resilience Act vorgeschlagen, eine Verordnung, die die Anforderungen an die Cybersicherheit von Produkten mit digitalen Elementen verschärfen soll. Dieses bahnbrechende Gesetz will die Entwicklung und Nutzung sicherer Hardware- und Softwareprodukte fördern und so letztlich Nutzer und das gesamte digitale Ökosystem schützen.
Die wachsende Herausforderung der Cybersicherheit
Die unaufhörliche Zunahme von Cyberangriffen hat Hardware- und Softwareprodukte angreifbar gemacht, erhebliche wirtschaftliche Verluste verursacht und Nutzerdaten gefährdet. Die bestehenden Probleme gehen im Wesentlichen auf zwei Ursachen zurück:
- Niedrige Cybersicherheitsstandards: Viele Produkte weisen unzureichende Cybersicherheitsmaßnahmen auf, erkennbar an weit verbreiteten Schwachstellen und an der uneinheitlichen Bereitstellung von Sicherheitsupdates, um sie zu beheben.
- Bewusstsein der Nutzer: Nutzern fehlen oft ausreichende Informationen und ausreichendes Verständnis zum Thema Cybersicherheit, sodass sie bei der Auswahl digitaler Produkte und deren sicherer Nutzung keine fundierten Entscheidungen treffen können.
Der Bedarf an umfassender Gesetzgebung
Während bestimmte digitale Produkte unter bestehende Rechtsvorschriften für den Binnenmarkt fallen, bleibt die Mehrheit der Hardware- und Softwareprodukte in Bezug auf Cybersicherheit unreguliert. Diese Regelungslücke macht nicht eingebettete Software besonders anfällig für Cyberangriffe, obwohl Schwachstellen in solchen Produkten zunehmend gezielt angegriffen werden.
Die zentralen Ziele des EU Cyber Resilience Act
Um die kritischen Herausforderungen der Cybersicherheit zu bewältigen, hat der EU Cyber Resilience Act zwei übergeordnete Ziele festgelegt:
- Sichere Produktentwicklung gewährleisten: Der Act soll ein Umfeld schaffen, in dem Hardware- und Softwareprodukte von Anfang an und über ihren gesamten Lebenszyklus mit stärkeren Cybersicherheitsmaßnahmen entwickelt werden. Hersteller werden dafür in die Verantwortung genommen, der Sicherheit ihrer Produkte Priorität einzuräumen.
- Nutzer durch ein Bewusstsein für Cybersicherheit stärken: Der Act will Verbraucher und Unternehmen stärken, indem er transparente Informationen über die Sicherheitsmerkmale digitaler Produkte bereitstellt. Dieses Wissen ermöglicht es Nutzern, bei der Auswahl und Nutzung digitaler Produkte fundierte Entscheidungen zu treffen.
Die konkreten Ziele des Act
Um diese Ziele zu erreichen, nennt der EU Cyber Resilience Act vier zentrale Anliegen:
- Produktsicherheit stärken: Hersteller müssen die Sicherheit von Produkten mit digitalen Elementen bereits in der Design- und Entwicklungsphase und über ihren gesamten Lebenszyklus verbessern. Damit will der Act Schwachstellen und mögliche Angriffspunkte minimieren.
- Einen kohärenten Rahmen für Cybersicherheit schaffen: Der Act schafft einen einheitlichen und robusten Cybersicherheitsrahmen und erleichtert Hardware- und Softwareherstellern die Einhaltung der Vorgaben. Ein harmonisierter Ansatz verbessert die Cybersicherheit im gesamten europäischen Markt.
- Transparenz erhöhen: Der Act fördert mehr Transparenz über die Sicherheitseigenschaften von Produkten mit digitalen Elementen. Nutzer erhalten Zugang zu klaren und umfassenden Informationen über die Cybersicherheitsmaßnahmen in den Produkten, deren Kauf sie erwägen.
- Sichere Nutzung ermöglichen: Durch den Act erhalten Unternehmen und Verbraucher das nötige Wissen und die nötige Orientierung, um digitale Produkte sicher zu nutzen. Diese Aufklärung hilft Nutzern, sich und ihre Daten zu schützen, und fördert ein sichereres digitales Umfeld.
Der EU Cyber Resilience Act ist ein wichtiger Schritt zur Stärkung der Cybersicherheit von Hardware- und Softwareprodukten. Indem er der Sicherheit über den gesamten Produktlebenszyklus Priorität einräumt und das Bewusstsein der Nutzer fördert, will der Act eine sicherere und geschütztere digitale Landschaft schaffen. Auf dem Weg in eine zunehmend vernetzte Zukunft wird dieses Gesetz eine zentrale Rolle dabei spielen, Einzelne und die Gesellschaft vor den wachsenden Bedrohungen durch Cyberkriminalität zu schützen.
Wie kann SECO Ihnen helfen?
Wenn Sie neu hier sind, wissen Sie vielleicht nicht, was SECO seinen Kunden bietet. Wir sind ein führendes Technologieunternehmen, das sich auf End-to-End-Lösungen vom Edge bis zur Cloud für OEMs spezialisiert hat, die das volle Potenzial ihrer professionellen Geräte erschließen möchten. Ob Edge Computing, IoT oder AI: Unser umfassendes, integriertes und modulares Angebot erfüllt die spezifischen Anforderungen von Geräteherstellern und gibt ihnen einen zuverlässigen Partner für ihre Produktlinien der nächsten Generation an die Seite.
Bei SECO ist unser Engagement für Cybersicherheit unerschütterlich. Wir legen Wert auf die Sicherheit der Produkte unserer Kunden und helfen ihnen mit unseren speziellen Sicherheitslösungen in Software und Hardware, sich auf den Cyber Resilience Act vorzubereiten. Unser zukunftsorientierter Ansatz bei der Sicherheit bedeutet, dass unsere Lösungen zukunftssicher sind und langfristig anhaltenden, fortschrittlichen Schutz vor sich entwickelnden Cyberbedrohungen bieten.
Brauchen Sie Unterstützung, um sich in der Komplexität des EU Cyber Resilience Act zurechtzufinden? Nehmen Sie Kontakt mit uns auf: Unsere Experten unterstützen Sie gerne dabei, die optimale, auf Ihre individuellen Anforderungen zugeschnittene Lösung zu finden.
Weiterlesen

News, 12. November 2026
SECOs COM Express-Modul auf Basis der AMD Ryzen Embedded 8000 Series ist jetzt zur Bemusterung verfügbar
Lesen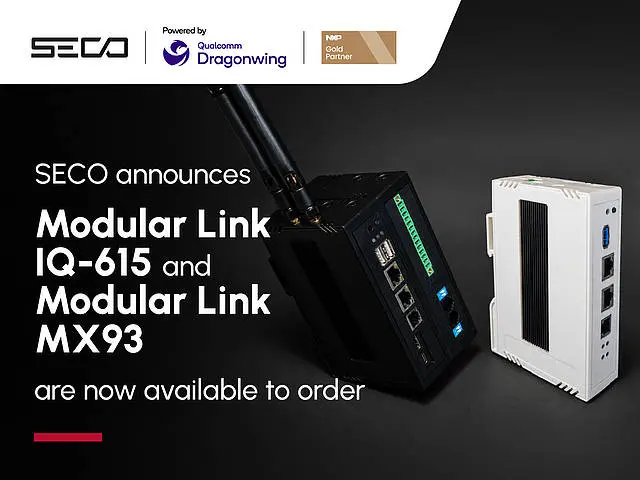
News, 10. November 2026
SECO gibt bekannt: Modular Link IQ-615 und Modular Link MX93 sind ab sofort bestellbar
Lesen
News, 9. November 2026
Der Verwaltungsrat hat die konsolidierten Ergebnisse der Gesellschaft zum 30. September 2026 genehmigt
Lesen
Abonnieren Sie den SECO Newsletter.
Melden Sie sich mit Ihrer E-Mail-Adresse auf seco.com an.