
- Edge Computing
- Clea
- Cyber Security
CRAの期限が迫る:コンプライアンスを確保するためのソフトウェアインフラストラクチャの将来対応
グローバル市場を目指す組込みデバイスメーカーにとって、EUサイバーレジリエンス法(CRA)は、サイバーセキュリティを後回しの課題から、アーキテクチャの中核的な関心事へと根本的に変えました。2027年にCRAの全面的な適用が始まるため、システム設計者は、現在のハードウェアとソフトウェアの選択が、長期的なコンプライアンスと市場アクセスにどのように影響するかを理解する必要があります。この記事では、今後の規制環境と、その要件を満たすための戦略を取り上げます。
欧州連合(EU)のサイバーレジリエンス法(CRA)は、デジタル要素を含むすべての製品に対する、時代を画する規制です。全面的な規制の適用は2027年12月11日に予定されており、その他の義務的な要件はさらに早く課されるため、エンジニアリングチームやプロダクトマネージャーがこの法律を理解することが不可欠です。結局のところ、市場に投入する前にすべてのデバイスが準拠していることを保証する第一義的な責任は、メーカーにあります。
サイバーセキュリティインシデントが発生した場合の全面的な責任に加えて、不適合に対する罰則は重いものです。
- 最大1500万ユーロまたは全世界年間売上高の2.5%の罰金が科され、不適合な製品はEU市場で販売禁止、撤去、またはリコールの対象となります。
- CEマーキングの喪失。これは、製品をEUで合法的に販売できなくなることを意味します。
- 多くの提案依頼書(RFP)がCRA準拠のソリューションを求めているため、入札やパートナーシップから自動的に除外される可能性があります。
さらに、不適合と判断されたメーカーは、市場での信用と信頼を失うおそれがあります。政府、金融、産業用途などの重要分野のお客様は、包括的なセキュリティ保証のない製品を避けるためです。
こうしたリスクを踏まえ、システム設計者は現在、主要なハードウェアとソフトウェアの選択が長期的なコンプライアンスひいては市場アクセスの両方に影響するため、設計プロセスの最初からそのセキュリティ上の影響を考慮しなければなりません。この記事では、CRAに基づくメーカーの主なセキュリティ上の責務を定義したうえで、長期的なコンプライアンスを維持するための有力な戦略としてオーバーザエア(OTA)アップデートを取り上げます。続いて、これらのアップデートを安全に提供するための堅牢なソフトウェアフレームワークの概要を説明し、これらの原則に沿った市販(COTS)ソリューションの例を紹介します。
CRAに基づくセキュリティ上の責務
コンシューマー向けデバイスから分散型インフラストラクチャのコンポーネントまで、現代のエッジシステムは増え続けるセキュリティ脆弱性に悩まされています。古くなったファームウェアの問題や安全でない通信プロトコルは、データ漏えいや不正アクセスにつながり、デバイスの完全性を損なうおそれがあります。そのためCRAは、攻撃対象領域を最小限に保つために、いくつかの措置を義務付けています。
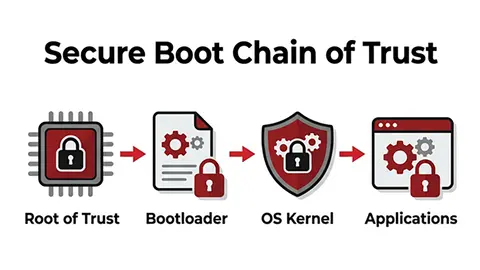
第一に、メーカーは、デバイスを不正な改ざんから保護し、初回の起動からソフトウェアの完全性を確保しなければなりません。CRAはこれを実現するための具体的なフレームワークを定めていませんが、ルートオブトラスト(RoT)と組み合わせたセキュアブートが、この要件を満たすための基本的な土台となります。
セキュアブートは、暗号技術を用いて、真正で検証済みのソフトウェアだけがデバイス上で実行されるようにします。このRoTは、図1に示すように、ブートプロセスの各段階を認証してデバイスの完全性を確保する、信頼の連鎖の最初のリンクとなります。たとえば、ソフトウェアコンポーネントのハッシュが、改ざんや破損のためにRoT内の公開鍵と一致しない秘密鍵で暗号化されていた場合、ブートプロセスは停止するか、マルウェアやボットネットの拡散を防ぐために、ネットワークアクセスなどのより高度なシステム機能を制限します。
メーカーは、継続的な脆弱性管理と、製品ライフサイクル全体を通じたタイムリーなセキュリティアップデートによって、完全性を確保しなければなりません。CRAは、最低5年間、または製品の想定寿命がそれより短い場合はその寿命の期間にわたるサポート期間を義務付けており、メーカーに対し、市場への投入時にサポート終了日を明示することを求めています。
積極的に悪用されている脆弱性が発見された場合、メーカーは、各国のコンピュータセキュリティインシデント対応チーム(CSIRT)と、EUのサイバーセキュリティ機関である欧州ネットワーク・情報セキュリティ機関(ENISA)に報告しなければなりません。この報告義務は2026年9月11日に発効し、次の期限が定められています。
- 24時間:早期警告報告をENISAと各国のCSIRTに送付しなければなりません。
- 72時間:悪用の内容とそれがシステムに与える影響を詳述した、正式な脆弱性通知を作成しなければなりません。
- 14日:セキュリティパッチが利用可能になった時点で、最終報告書を提出しなければなりません。
当然ながら、継続的な脆弱性管理には、ある程度のリアルタイムの脅威監視が必要です。共通脆弱性識別子(CVE)システムなどの公開フレームワークは、自社のデバイス内で実際に悪用される前であっても、メーカーがサードパーティ製ソフトウェアコンポーネントの新たな脅威を見つけて修正するのに役立ちます。
上記を支えるため、CRAはメーカーに対し、すべてのアップデートについて技術文書を維持することも義務付けています。特に、少なくとも最上位のすべての依存関係を網羅した、CycloneDXやSPDXなどの機械可読形式のソフトウェア部品表(SBOM)を提供しなければなりません。この形式により、自動化ツールがすべてのソフトウェアビルドをCVEデータベースと照合してスキャンし、新たな脆弱性が報告されるとすぐに特定できます。DevSecOpsチームは、サードパーティ製ソフトウェアを導入することなく、自社内の問題を修正するパッチを提供できます。
SBOMに加えて、CRAへの適合には、高レベルのセキュリティリスク評価、開発プロセスの説明を伴うシステムアーキテクチャ図、脆弱性対応プロセスの説明(図2参照)など、広範な文書が必要です。これらは、システムがCRAのガイドラインの範囲内でセキュア・バイ・デザインであることを検証するために使用されます。記録された文書は、デバイスのライフサイクル全体を通じて保管し、市場投入後10年間、またはそれより長いサポート期間の間、監査人、監督当局、認証機関が利用できるようにしなければなりません。
最後に、正式な適合宣言書(DoC)により、メーカーはEU市場へのアクセスのためにCEマーキングを使用できます。DoC文書には、メーカーの名称と所在地、製品の固有の識別情報、適合を証明するために使用した特定の規格や技術仕様への参照などが記載されます。CRAの「重要クラスI」「重要クラスII」「重大」の区分に該当する一部のデジタル製品では、適合を検証する第三者監査機関の詳細も記載しなければなりません。こうしたデバイスには、侵害がより広範なインフラの損害を引き起こしかねない、産業用制御システム、IoTゲートウェイ、特権アクセス用のソフトウェアなどが含まれます。
DoCに署名することで、メーカーはCRAへの適合について全面的な責任を負います。こうした責務の重さを踏まえると、OTAアップデートは、パッチを迅速に提供し、接続されたデバイスの完全性を維持するための最も効果的な方法です。ただし、継続的なOTAアップデートには、CRAに沿ったアップデートに特化した高度なソフトウェアアーキテクチャが必要です。
定期的なOTAセキュリティパッチのためのソフトウェアインフラストラクチャを設計する
CRAの下では、DevSecOpsチームは、セキュリティ上の問題を発見した後に、その所在の特定、特性の把握、解決を行う際に、非常に大きな時間的プレッシャーにさらされます。セキュリティ管理を容易にするために、組込みデバイスは次のようなアーキテクチャ上の調整の恩恵を受けられます。
- 統合されたテレメトリーレポート:デバイスの稼働状況データを収集してクラウドプラットフォームに送り返すことで、メーカーは、接続されたデバイス全体にわたるバグや悪用を迅速に発見できます。テレメトリーレポートにより、チームはフリート全体への展開に先立って、限定的な実環境での試験で新しいパッチの有効性を検証することもできます。
- 高度にモジュラーでコンテナ化されたソフトウェアアーキテクチャ:脅威の分離により、デバイスが侵害された場合でも攻撃対象領域を小さく抑えられます。たとえば、コンテナ化により、ユーザーインターフェースへの攻撃がコアのオペレーティングシステム(OS)コードにアクセスするのを防げます。また、ほかのソフトウェアコンポーネントを更新している間も、個々のコンポーネントを動かし続けられるため、運用のダウンタイムが減ります。同様に、モジュラーなソフトウェアは、モノリシックなコードのアップデートと比べて、脆弱性の所在の特定を早め、OTAのデータ要件、ひいてはコストを削減します。
- ロールバックの仕組み:OTAの中断や不具合により、パッチが正しくインストールされず、ブリック化を招くおそれがあります。ロールバックの仕組みにより、アップデートが失敗した場合でもデバイスを常に正常な状態に戻せるため、メーカーはCRAの責務を果たし、デバイスの完全性を維持できます。
当然ながら、安全なOTAアップデートには、パッチが送信中に改ざんされないこと、署名され検証されたファームウェアのみがデバイス上で実行されることを保証するために、エンドツーエンドで暗号化されたトンネルが必要です。発行するすべてのパッチについて文書化の要件を満たすために、メーカーは、SBOMの自動生成とログ記録を提供するソフトウェア開発フレームワークの恩恵を受けられます。
しかし、CRAに沿ったフレームワークの実装は、特に規制の期限が迫るなか、ソフトウェアをゼロから構築する開発者に大きな負担をかける可能性があります。幸い、COTSソリューションは、チームが期限までにコンプライアンス要件を満たすのに役立ちます。
CRAへの適合のためにCOTSソフトウェアフレームワークを活用する
COTSソフトウェアフレームワークには、CRAに特に関連するいくつかの利点があります。第一に、「time-to-market」を短縮するための開発の加速です。同様に、コンプライアンスの法的責任はメーカーにありますが、実績のあるサードパーティ製ソリューションは、規制上の見落としに遭遇する可能性も減らせます。さらに、商用パートナーと協力することで、メーカーはソフトウェアインフラストラクチャに対する追加の長期サポートを得られ、開発者の負担をさらに軽減できます。
そうしたソリューションの一例が、SECOのClea OSです。産業グレードの安全なシステム向けに設計されたカスタマイズ可能なソフトウェアアーキテクチャで、CRAへの準拠を容易にする多くの機能を備えています。オープンソースのYocto Projectに基づくClea OSは、CRA監査のための再現性とトレーサビリティを提供し、SBOMの自動生成機能により、必須の文書化作業を支援します。
多くのクローズドなオペレーティングシステムとは対照的に、Clea OSは、合理化され管理されたLinux OSの基盤として設計されており、不要なコンポーネントを最小限に抑えることで、攻撃対象領域を減らし、全体的なセキュリティとレジリエンスを向上させます。コンテナ化はDockerによって実現され、脅威を分離し、パッチ適用中も24/7の稼働を可能にします。さらに、デバイス上に常に動作するファームウェアイメージが存在することを保証するA/Bパーティショニングと、アップデートが失敗した場合の稼働中ファームウェアのロールバックがこれを支えています。
さらに、Clea OSは、セキュアブート、デジタル署名されたOTAアップデート、SECOのより広範なCleaエコシステム(図3参照)と組み合わせた継続的なリアルタイムのデバイス監視、そしてCyber Security Packageに対応しています。メーカーが脅威の検出とパッチ適用の機会を最大限に活用できるようにするこのサポートは、CRAの長期サポート期間の要件を満たしやすくし、安全なアップデートの仕組み、継続的な脆弱性管理、システムの完全性といった主要な要件に直接対応します。
SECOのClea OSをはじめとするCOTSソリューションの存在は、CRAへの準拠が、当初思われるほど困難である必要はないことを示しています。高度なカスタマイズが可能な既製のソフトウェアフレームワークを開発チームが活用することで、メーカーは、新しいサイバーセキュリティ環境への移行を円滑にしながら、差別化された製品を市場に届けることができます。



SECO ニュースレターを受け取る。
seco.com でメールアドレスを登録してください。