
- Edge Computing
- Clea
- Cyber Security
Se acerca el plazo de la CRA: cómo preparar la infraestructura de software para el futuro y garantizar el cumplimiento
Para los fabricantes de dispositivos embebidos que se dirigen a mercados globales, la Ley de Ciberresiliencia (CRA) de la UE ha convertido la ciberseguridad, de una cuestión secundaria, en una preocupación arquitectónica central. Con la plena aplicación de la CRA a partir de 2027, los diseñadores de sistemas deben entender cómo afectarán las decisiones de hardware y software de hoy al cumplimiento a largo plazo y al acceso al mercado. Este artículo analiza el próximo panorama normativo y las estrategias para cumplir sus requisitos.
La Ley de Ciberresiliencia (CRA) de la Unión Europea (UE) marca una normativa que define una época para todos los productos que contienen elementos digitales. Con el despliegue normativo completo previsto para el 11 de diciembre de 2027, y con otros requisitos obligatorios que llegarán incluso antes, es esencial que los equipos de ingeniería y los responsables de producto comprendan la legislación. Al fin y al cabo, los fabricantes son los principales responsables de garantizar que todos los dispositivos cumplan la normativa antes de su comercialización.
Además de la plena responsabilidad en caso de incidentes de ciberseguridad, las sanciones por incumplimiento son severas:
- Multas de hasta €15 millones o el 2.5% del volumen de negocios anual global, con la prohibición, la retirada o la devolución de los productos no conformes en los mercados de la UE.
- Pérdida del marcado CE, lo que significa que los productos no pueden venderse legalmente en la UE.
- Posible exclusión automática de licitaciones y colaboraciones, ya que muchas solicitudes de propuesta (RFP) exigen soluciones conformes con la CRA.
Además, los fabricantes que incumplan corren el riesgo de perder credibilidad y confianza en el mercado, ya que los clientes de sectores críticos (como las aplicaciones gubernamentales, financieras e industriales) evitan los productos que carecen de garantías de seguridad integrales.
Ante estos riesgos, los diseñadores de sistemas deben considerar ahora las implicaciones de seguridad de las decisiones clave de hardware y software desde el inicio del proceso de diseño, ya que ambas afectarán al cumplimiento a largo plazo y, por tanto, al acceso al mercado. Este artículo definirá los principales compromisos de seguridad de un fabricante en virtud de la CRA y destacará después las actualizaciones por aire (OTA) como una estrategia eficaz para mantener el cumplimiento a largo plazo. A continuación, describirá un framework de software robusto para entregar estas actualizaciones de forma segura y presentará un ejemplo de solución comercial estándar (COTS) que se ajusta a estos principios.
Compromisos de seguridad en virtud de la CRA
Desde los dispositivos de consumo hasta los componentes de infraestructura distribuida, los sistemas Edge modernos sufren un número creciente de vulnerabilidades de seguridad. Los problemas de firmware obsoleto y los protocolos de comunicación inseguros pueden provocar filtraciones de datos y accesos no autorizados que comprometan la integridad de los dispositivos. Por ello, la CRA exige varias medidas para mantener una superficie de ataque mínima:
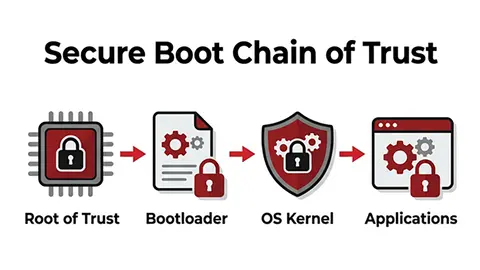
En primer lugar, los fabricantes deben proteger los dispositivos frente a manipulaciones no autorizadas y garantizar la integridad del software desde el primer arranque. Aunque la CRA no define un marco concreto para lograrlo, el arranque seguro, combinado con una raíz de confianza (RoT), constituye una base fundamental para cumplir este requisito.
El arranque seguro utiliza criptografía para garantizar que en el dispositivo solo se ejecute software auténtico y verificado. Esta RoT constituye el primer eslabón de una cadena de confianza que autentica cada etapa del proceso de arranque para garantizar la integridad del dispositivo, como se muestra en la figura 1. Si, por ejemplo, el hash de un componente de software se cifra con una clave privada que no coincide con las claves públicas de la RoT, ya sea por manipulación o por corrupción, el proceso de arranque se detendrá o restringirá las capacidades superiores del sistema (como el acceso a la red) para evitar que se propaguen posibles programas maliciosos o botnets.
Los fabricantes deben garantizar la integridad mediante una gestión continua de las vulnerabilidades y actualizaciones de seguridad oportunas durante todo el ciclo de vida del producto. La CRA establece un periodo de soporte obligatorio de al menos 5 años, o de la vida útil prevista del producto si es más corta, y exige que los fabricantes indiquen una fecha concreta de fin de soporte en el momento de su comercialización.
Cuando se descubre una vulnerabilidad explotada activamente, los fabricantes deben notificarla a su Equipo nacional de respuesta a incidentes de seguridad informática (CSIRT) y a la Agencia de la Unión Europea para la Ciberseguridad (ENISA). Este compromiso de notificación entra en vigor el 11 de septiembre de 2026, con los siguientes plazos:
- 24 horas: deben enviarse informes de alerta temprana a la ENISA y al CSIRT nacional.
- 72 horas: debe generarse una notificación formal de la vulnerabilidad que detalle la explotación y cómo afecta a un sistema.
- 14 días: debe presentarse un informe final una vez que esté disponible un parche de seguridad.
Naturalmente, la gestión continua de las vulnerabilidades requiere cierto nivel de supervisión de amenazas en tiempo real. Los marcos públicos como el sistema Common Vulnerabilities and Exposures (CVE) pueden ayudar a los fabricantes a detectar y corregir nuevas amenazas en componentes de software de terceros, incluso antes de que se exploten activamente en sus propios dispositivos.
Para respaldar lo anterior, la CRA también obliga a los fabricantes a mantener documentación técnica de cada actualización. En particular, debe facilitarse una lista de materiales de software (SBOM) en un formato legible por máquina, como CycloneDX o SPDX, que abarque como mínimo todas las dependencias de nivel superior. Este formato permite que herramientas automatizadas analicen cada compilación de software con las bases de datos CVE para identificar nuevas vulnerabilidades en cuanto se notifiquen. Los equipos de DevSecOps pueden entonces entregar parches que corrijan los problemas internos sin introducir software de terceros.
Además de las SBOM, la conformidad con la CRA exige una documentación extensa que incluye una evaluación de riesgos de seguridad de alto nivel, diagramas de la arquitectura del sistema con una descripción del proceso de desarrollo y descripciones del proceso de gestión de vulnerabilidades (véase la figura 2). Esta documentación sirve para verificar que el sistema es seguro desde el diseño conforme a las directrices de la CRA. La documentación registrada debe conservarse durante todo el ciclo de vida del dispositivo y ponerse a disposición de los auditores, las autoridades de vigilancia y los organismos notificados durante 10 años tras su comercialización, o durante la duración de un periodo de soporte más largo.
Por último, una declaración de conformidad (DoC) formal permite a los fabricantes utilizar el marcado CE para acceder al mercado de la UE. El documento de la DoC contiene datos como el nombre y la dirección del fabricante, una identificación única del producto y referencias a las normas y especificaciones técnicas concretas utilizadas para demostrar el cumplimiento. En el caso de determinados productos digitales incluidos en las categorías «Importante de clase I», «Importante de clase II» y «Crítico» de la CRA, también deben incluirse los datos de un auditor externo que verifique el cumplimiento. Entre estos dispositivos figuran los sistemas de control industrial, las pasarelas IoT y el software de acceso privilegiado, en los que las brechas pueden causar daños más amplios en la infraestructura.
Al firmar una DoC, los fabricantes asumen la plena responsabilidad del cumplimiento de la CRA. Dada la profundidad de estos compromisos, las actualizaciones OTA son la forma más eficaz de entregar parches con rapidez y mantener la integridad de los dispositivos conectados. Sin embargo, las actualizaciones OTA continuas requieren una arquitectura de software sofisticada que atienda específicamente las actualizaciones alineadas con la CRA.
Cómo diseñar la infraestructura de software para parches de seguridad OTA periódicos
Con la CRA, los equipos de DevSecOps se enfrentan a una enorme presión de tiempo para localizar, caracterizar y resolver los problemas de seguridad tras su descubrimiento. Para facilitar la gestión de la seguridad, los dispositivos embebidos se benefician de los siguientes ajustes de arquitectura:
- Informes de telemetría integrados: al recopilar datos sobre el estado de los dispositivos y enviarlos a una plataforma en la nube, los fabricantes pueden descubrir con rapidez errores o exploits en los dispositivos conectados. Los informes de telemetría también permiten a los equipos comprobar la eficacia de los nuevos parches en pruebas reales limitadas antes de desplegarlos en toda la flota.
- Arquitectura de software muy modular y en contenedores: el aislamiento de amenazas favorece una superficie de ataque reducida si un dispositivo se ve comprometido. Por ejemplo, la contenerización impide que un ataque a la interfaz de usuario acceda al código central del sistema operativo (SO). También permite que determinados componentes de software sigan funcionando mientras se actualizan otros, lo que reduce el tiempo de inactividad operativo. Del mismo modo, el software modular acelera la localización de las vulnerabilidades y reduce las necesidades de datos de las actualizaciones OTA, y por tanto su coste, en comparación con las actualizaciones de código monolítico.
- Mecanismos de reversión: las interrupciones y los fallos de las actualizaciones OTA pueden impedir que los parches se instalen correctamente, lo que podría dejar el dispositivo inservible. Los mecanismos de reversión garantizan que un dispositivo siempre pueda volver a un estado operativo si falla una actualización, lo que permite a los fabricantes cumplir el compromiso de la CRA y mantener la integridad del dispositivo.
Como es lógico, las actualizaciones OTA seguras requieren túneles cifrados de extremo a extremo para garantizar que los parches no puedan verse comprometidos durante la transmisión y que en un dispositivo solo pueda ejecutarse firmware firmado y verificado. Para cumplir los requisitos de documentación de cada parche emitido, los fabricantes se benefician de frameworks de desarrollo de software que ofrezcan generación y registro automatizados de SBOM.
Sin embargo, implementar frameworks alineados con la CRA puede suponer una gran carga para los desarrolladores que crean el software desde cero, especialmente con unos plazos normativos que se acercan con rapidez. Afortunadamente, las soluciones COTS pueden ayudar a los equipos a cumplir los requisitos a tiempo.
Cómo aprovechar los frameworks de software COTS para alinearse con la CRA
Los frameworks de software COTS ofrecen varias ventajas especialmente relevantes para la CRA. La primera es un desarrollo acelerado que reduce el tiempo de comercialización. Del mismo modo, aunque la responsabilidad legal del cumplimiento recae en los fabricantes, las soluciones de terceros probadas también pueden reducir la probabilidad de encontrar puntos ciegos normativos. Además, al trabajar con socios comerciales, los fabricantes pueden obtener soporte adicional a largo plazo para su infraestructura de software, lo que puede aliviar aún más la carga de los desarrolladores.
Un ejemplo de esta solución es Clea OS de SECO, una arquitectura de software personalizable diseñada para sistemas seguros de nivel industrial, que presenta numerosas funciones que facilitan el cumplimiento de la CRA. Basado en el Yocto Project de código abierto, Clea OS ofrece reproducibilidad y trazabilidad para las auditorías de la CRA, con capacidades de generación automatizada de SBOM que respaldan las tareas de documentación obligatorias.
A diferencia de muchos sistemas operativos cerrados, Clea OS está concebido como una base Linux ágil y controlada, que minimiza los componentes innecesarios para reducir la superficie de ataque y mejorar la seguridad y la resiliencia en su conjunto. La contenedorización se apoya en Docker para aislar las amenazas y permitir el funcionamiento 24/7 durante la aplicación de parches. A ello se suma el particionado A/B, que garantiza que siempre haya una imagen de firmware operativa en el dispositivo, y la reversión del firmware activo si una actualización falla.
Además, Clea OS admite arranque seguro, actualizaciones OTA firmadas digitalmente, monitorización continua de dispositivos en tiempo real en combinación con el ecosistema Clea más amplio de SECO (como se describe en la Figura 3) y un Cyber Security Package. Al permitir que los fabricantes maximicen las oportunidades de detección de amenazas y de aplicación de parches, este soporte facilita el cumplimiento de los requisitos de largo ciclo de soporte de la CRA y responde directamente a requisitos clave como los mecanismos de actualización seguros, la gestión continua de vulnerabilidades y la integridad del sistema.
La existencia de soluciones COTS, entre ellas Clea OS de SECO, demuestra que cumplir la CRA no tiene por qué ser tan difícil como parece al principio. Al animar a los equipos de desarrollo a utilizar frameworks de software listos para usar que permiten un alto grado de personalización, los fabricantes pueden facilitar la transición hacia un nuevo panorama de ciberseguridad y, al mismo tiempo, llevar al mercado productos diferenciados.



Reciba la newsletter de SECO.
Suscríbase con su dirección de correo en seco.com.